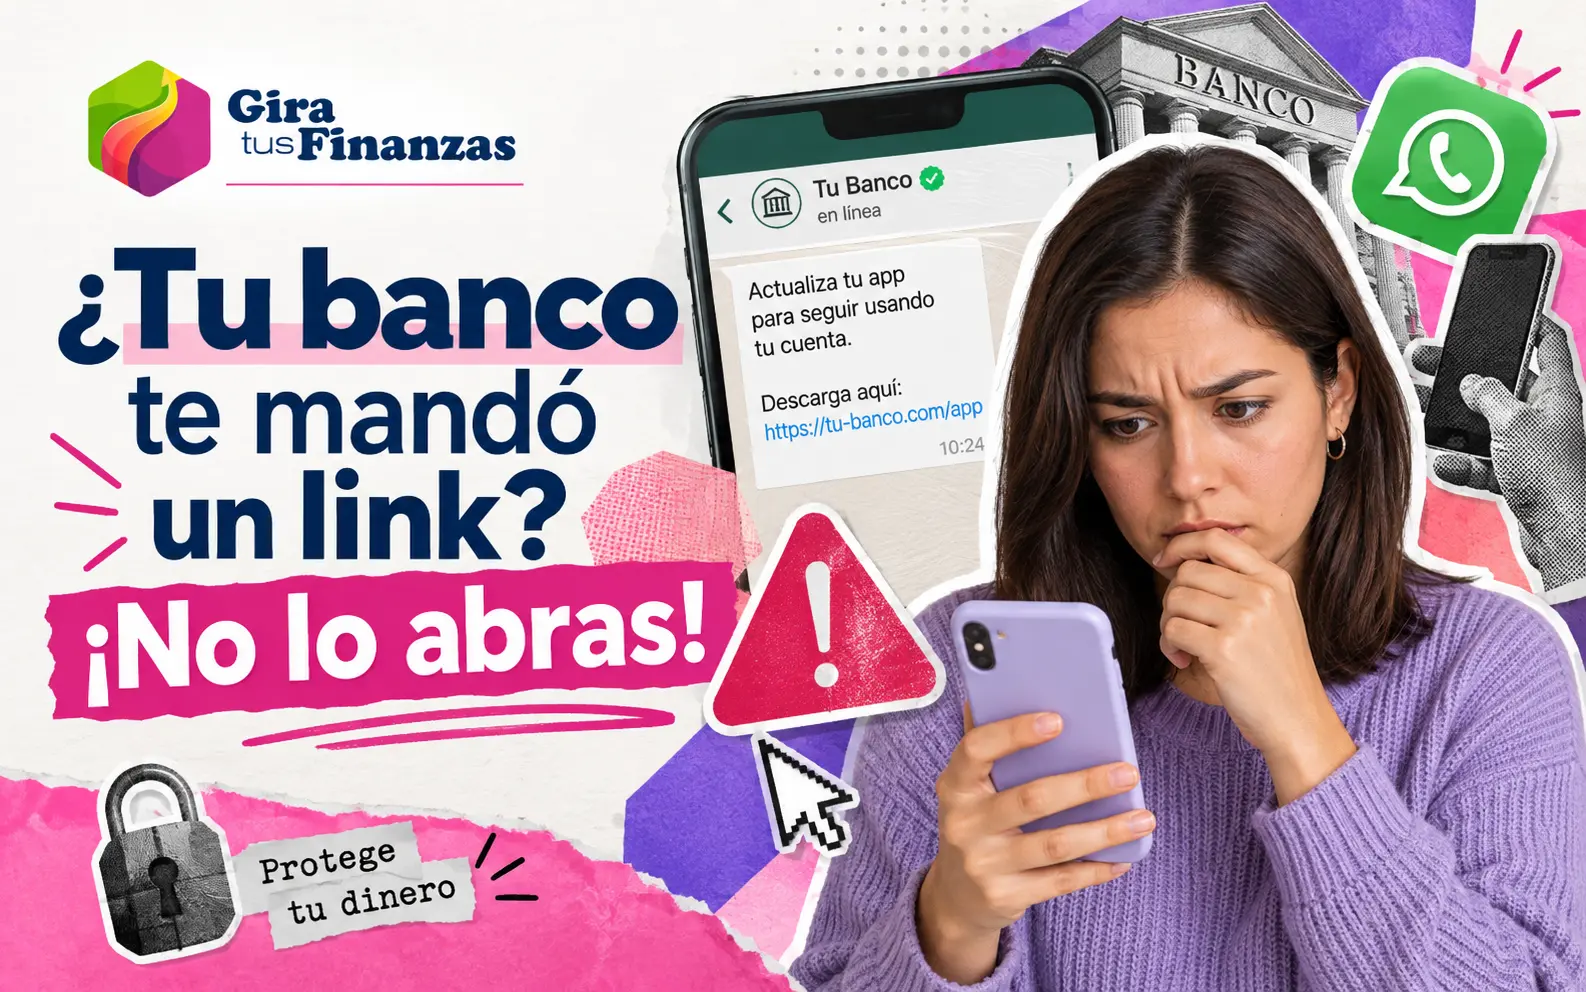
Un mensaje que te pide descargar una aplicación, una llamada para alertarte sobre un supuesto cargo sospechoso o un correo para “actualizar” tus datos pueden parecer reales durante unos segundos. Y justo ahí está el riesgo.
La Comisión Nacional para la Protección y Defensa de los Usuarios de Servicios Financieros (Condusef) alertó a los usuarios sobre los riesgos de descargar aplicaciones o abrir enlaces recibidos a través de WhatsApp, SMS, correo electrónico, redes sociales u otros servicios de mensajería.
Aunque el mensaje parezca provenir de tu banco, utilice sus logotipos o incluso muestre un número telefónico conocido, el enlace puede dirigir a un sitio no seguro o llevar a la descarga de una aplicación diseñada para obtener información personal y financiera.
La recomendación central es sencilla: no descargues aplicaciones desde enlaces que recibas por mensajes, correos o redes sociales.
¿Te piden descargar una app? Cuidado
Jesús Medina Cantú, Oficial de Seguridad de la Información de Grupo Financiero Banorte, advierte que los mecanismos utilizados para cometer fraudes financieros cambian constantemente y pueden aprovechar distintos canales para generar confianza entre los usuarios.
Una aplicación instalada desde un enlace desconocido podría utilizarse para obtener información del dispositivo y datos personales o financieros que posteriormente pueden ser empleados para realizar operaciones no autorizadas.
Por eso, antes de instalar la aplicación de un banco o institución financiera, Condusef recomienda:
- Descargarla únicamente desde tiendas oficiales, como Google Play o App Store.
- Verificar que se trate de la aplicación oficial de la institución.
- No instalar aplicaciones desde enlaces enviados por WhatsApp, SMS, correo o redes sociales.
- Si recibes un mensaje para descargar una app, no abrir el enlace y contactar directamente a tu institución financiera.
- No responder mensajes que soliciten contestar únicamente “Sí” o “No”.
Phishing, smishing y vishing: cambia el medio, no el objetivo
Los intentos de fraude pueden llegar por diferentes vías, pero suelen recurrir a una estrategia similar: provocar preocupación, emoción o urgencia para conseguir que una persona entregue información o realice una acción sin detenerse a verificar.
Uno de los métodos más conocidos es el phishing. Consiste en correos electrónicos o mensajes que aparentan provenir de una institución legítima. Pueden utilizar logotipos, colores o direcciones muy parecidas a las originales para llevar al usuario a páginas falsas y obtener sus datos.
Cuando la estrategia se realiza mediante mensajes SMS se conoce como smishing. Por ejemplo, puedes recibir un mensaje que advierte que tu cuenta será bloqueada si no ingresas inmediatamente a un enlace.
La recomendación ante este tipo de mensajes es no abrir la liga. En su lugar, entra directamente a la aplicación oficial de tu banco o comunícate utilizando los teléfonos publicados en sus canales oficiales.
¿Tu banco te llama por un supuesto cargo? No entregues tus claves
Otro mecanismo es el vishing, en el que una persona llama haciéndose pasar por personal de una institución financiera. Puede advertirte sobre un supuesto cargo, bloqueo de cuenta o problema de seguridad para convencerte de proporcionar información.
Incluso es posible que en la pantalla de tu teléfono aparezca un número que parece corresponder al banco.
Una señal de alerta clara es que durante la llamada te soliciten contraseñas, NIP, CVV o códigos de seguridad.
En el caso de Banorte, la institución señala que nunca solicita por correo electrónico, SMS o llamada información confidencial como contraseñas, NIP, CVV o códigos de seguridad.
Si recibes una llamada de este tipo, cuelga y comunícate tú mismo con tu institución financiera mediante sus canales oficiales.
También cuidado con los códigos QR
Los códigos QR tampoco están exentos de riesgos. El llamado quishing utiliza códigos manipulados o falsos para dirigir a las personas a páginas fraudulentas.
Por ello, antes de escanear un QR es importante revisar dónde se encuentra, quién lo proporciona y, sobre todo, verificar la dirección del sitio al que dirige antes de ingresar información personal o bancaria.
El fraude también puede estar en un cajero
No todos los riesgos ocurren en internet. El skimming, por ejemplo, busca obtener la información almacenada en una tarjeta mediante dispositivos colocados o manipulados en cajeros automáticos o terminales de pago.
Antes de utilizar un cajero, revisa que no tenga piezas extrañas o elementos sobrepuestos. Evita aceptar ayuda de desconocidos, cubre el teclado cuando ingreses tu NIP y procura no perder de vista tu tarjeta cuando realices un pago.
También puedes utilizar alternativas que reduzcan el uso físico del plástico cuando tu banco las ofrezca. Banorte, por ejemplo, cuenta con la opción de retiro sin tarjeta desde su aplicación móvil.
La urgencia también es una señal de alerta
Los mecanismos pueden cambiar: correo electrónico, WhatsApp, SMS, llamada telefónica, código QR, aplicación o incluso un cajero. Sin embargo, hay una señal que se repite: la presión para actuar inmediatamente.
Si recibes una advertencia de que tu cuenta será bloqueada, que existe un cargo que debes cancelar “ahora mismo” o que necesitas descargar urgentemente una aplicación, no sigas las instrucciones del mensaje.
Detente, evita abrir enlaces o proporcionar información y verifica directamente con tu banco.
Esos segundos pueden convertirse en una barrera importante para proteger tu información y tu dinero.
- ¿Te llegó un enlace de “tu banco” por WhatsApp? No lo abras sin verificar
- Sismos en México: cómo proteger a tu familia, tu casa y tu bolsillo
- ¿Tienes un negocio? Klar abre crédito y cashback para PFAE y RESICO
- Banamex y UNAM lanzan diplomado para formar asesores en finanzas personales
- Plusvalías y minusvalías en tu Afore: ¿qué pasa con tu ahorro?